Aktualizacja zapory często dotyczy więcej niż interfejsu administracyjnego. Sophos Firewall 22 wprowadza nowe funkcje i konkretne warunki zgodności. Przed instalacją sprawdza się więc, jaka wersja działa na danej platformie i które połączenia muszą funkcjonować po restarcie.
Stan początkowy wyznacza możliwą ścieżkę
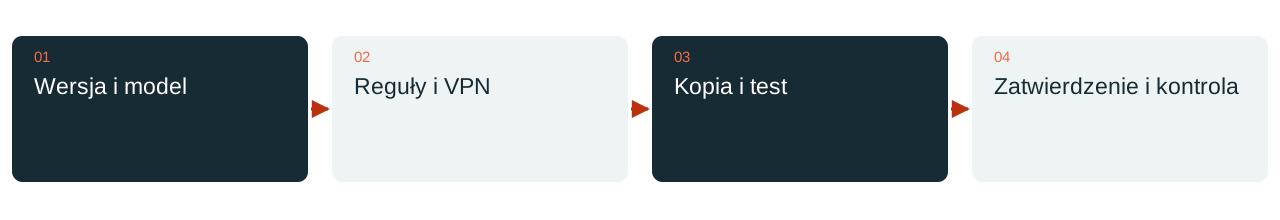
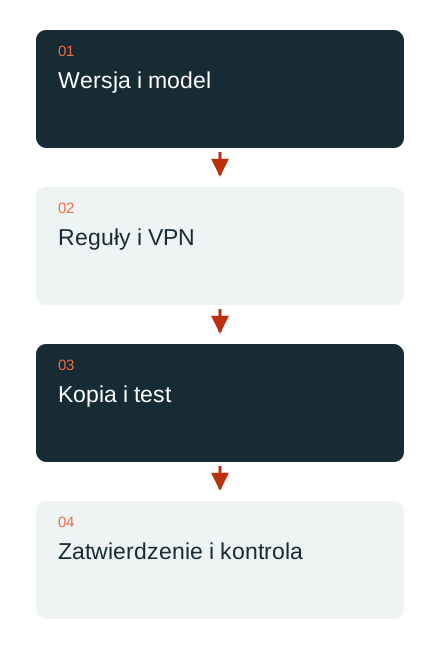
Informacje o wydaniu SFOS 22 wykluczają sprzęt XG i SG jako obsługiwane platformy docelowe. Nie każdy przeskok z nowszego wydania serwisowego starszej serii do dowolnego wydania wersji 22 jest dozwolony. Liczy się zweryfikowana kombinacja kompilacji wyjściowej i docelowej; wyższy numer sam w sobie nie oznacza zatwierdzonej ścieżki aktualizacji.
W instalacjach wirtualnych i programowych znaczenie mogą mieć również wymagania dotyczące miejsca na dysku i partycji. Nowa funkcja nie uzasadnia więc wymuszania niewłaściwej ścieżki. Najpierw zestawia się platformę, uprawnienia licencyjne i serwisowe, wersję wyjściową oraz aktualną macierz zgodności.
Właściwie ocenić nowe funkcje kontrolne
SFOS 22 GA wprowadza między innymi kontrolę stanu zapory i lepszą identyfikowalność zmian konfiguracji. Takie informacje mogą wspierać ocenę. Nie zastępują znajomości konkretnej sieci ani decyzji, czy proponowana zmiana pasuje do aplikacji i reguł dostępu.
Przy odbiorze krótka lista najważniejszych usług jest często bardziej użyteczna niż ogólne określenie „aktualny”. Obejmuje zdalny dostęp, oddziały, opublikowane aplikacje, rozwiązywanie nazw i rzeczywiście używane drogi administracyjne. Osoby odpowiedzialne otrzymują wcześniej informację, kiedy i jak przetestować te funkcje.
Oddzielnie sprawdzić VPN i starsze urządzenia po drugiej stronie
Informacje o wersji 22 opisują zmienione zachowanie IPsec opartego na zasadach. Również starszych urządzeń UTM i modeli RED nie można dowolnie łączyć z nowymi wersjami SFOS. Te kwestie sprawdza się na istniejących połączeniach, zamiast odkrywać je po awarii tunelu.
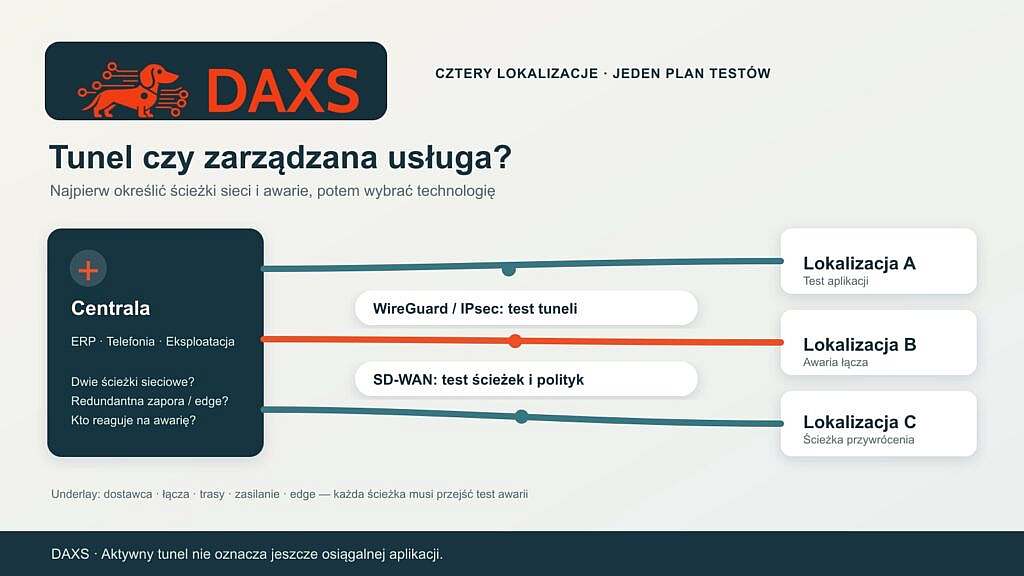
Zielony stan tunelu nie wystarcza do odbioru. Testuje się potrzebną aplikację przez zaplanowaną drogę, wraz z rozwiązywaniem nazw i ruchem powrotnym. Dla telefonii oznacza to pełną rozmowę, a dla oddziału reprezentatywną czynność biznesową. Dzięki temu połączenie techniczne staje się zweryfikowaną drogą pracy.
Przygotować kopię, dostęp i kontrolę po zmianie
Przed aktualizacją sprawdza się aktualną kopię konfiguracji i hasła potrzebne do jej użycia. W miarę potrzeb przygotowuje się dostęp niezależny od zwykłej drogi zarządzania. Powrót także podlega ograniczeniom wersji i platformy; kopii nie da się automatycznie odtworzyć na każdym starszym wydaniu.
Po zmianie kontroluje się uzgodnione funkcje, komunikaty i logi. Każdy otwarty punkt otrzymuje konkretne działanie i osobę odpowiedzialną. DAXS planuje konserwację na podstawie rzeczywistego stanu i aktualnie zatwierdzonych ścieżek producenta. Artykuł wyjaśnia kontrole; wersję docelową obowiązującą w dniu prac wybiera się ponownie na bieżąco.
Usługi Sophos · Bieżące utrzymanie IT · Porozmawiajmy o konserwacji
Źródła: Sophos: informacje o wydaniu SFOS 22 (link zewnętrzny) · Sophos: informacje o wydaniu SFOS 21.5 i przejściach (link zewnętrzny)