W codziennej pracy nazwy XG, SG, XGS, UTM i Sophos Firewall OS łatwo się mieszają. Dla aktualizacji i wsparcia rozróżnienie ma jednak kluczowe znaczenie. Zapora może nadal się uruchamiać i przekazywać ruch, choć jej sprzęt jest już poza wspieranym cyklem życia.
Ewidencjonować osobno sprzęt i system operacyjny
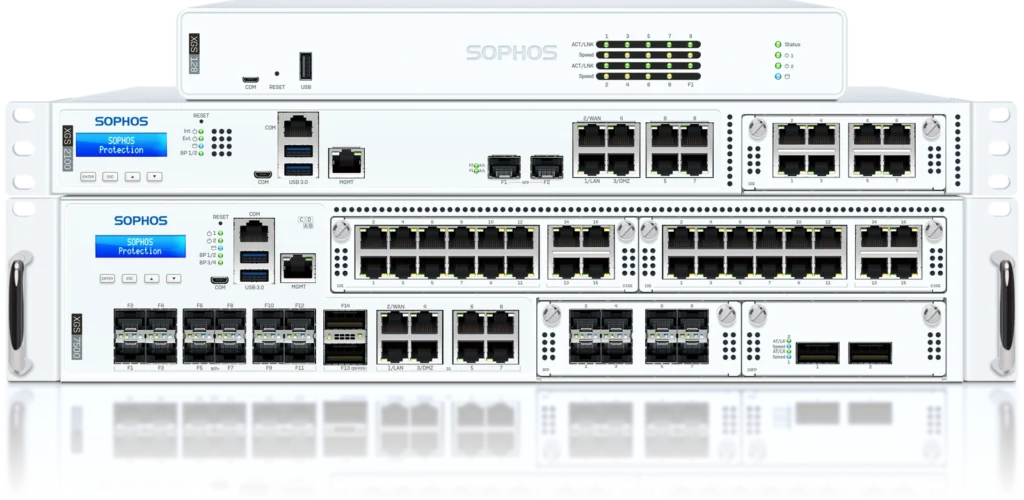
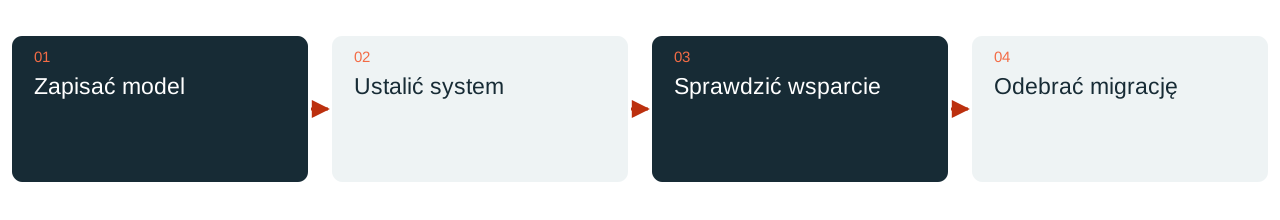
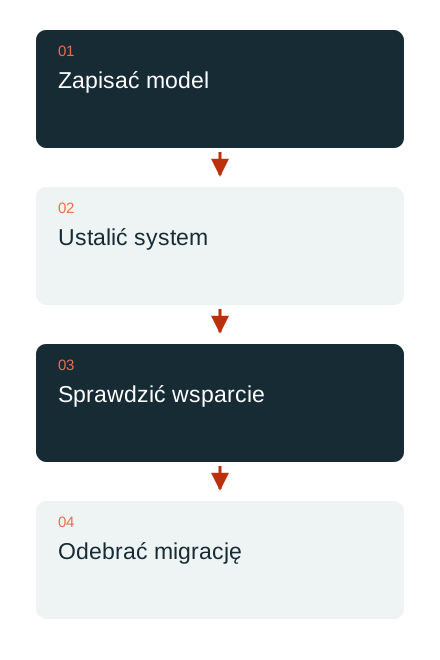
XG i XGS to rodziny sprzętu. UTM i SFOS oznaczają różne platformy programowe; urządzenia SG mogą działać z różnymi systemami zależnie od instalacji. Sprawdzenie zaczyna się więc od modelu, rewizji i faktycznie zainstalowanego systemu. Sama stara faktura lub nazwa na schemacie sieci nie wystarczą.
Sophos podaje 31 marca 2025 r. jako datę końca życia sprzętu XG. Aktualny firmware w wersji 22 nie obsługuje sprzętu XG ani SG. Nie oznacza to powszechnego wyłączenia wszystkich podobnie nazwanych instalacji oprogramowania: wdrożenia wirtualne, programowe i chmurowe należy ocenić według ich własnych warunków platformy i licencji.
Działający ruch nie jest dowodem wsparcia
Koniec cyklu życia sprzętu nie musi oznaczać, że urządzenie tego dnia odrzuci wszystkie pakiety. Zmienia jednak warunki utrzymania, usuwania błędów i funkcji ochronnych. Dostępne funkcje i aktualizacje trzeba sprawdzić na podstawie aktualnych informacji producenta i faktycznie posiadanych uprawnień.
UTM także podlega własnym zasadom. Przejściowe nakładanie się licencji i wsparcia po końcu życia produktu nie jest nową długoterminową deklaracją. Kolejnym krokiem jest rzetelna inwentaryzacja, bez założenia, że wciąż zielony ekran zarządzania trwale potwierdza wystarczającą ochronę i obsługę.
Dobór systemu docelowego według rzeczywistego użycia
Przy wyborze następcy ocenia się przepustowość łączy, włączone inspekcje, jednoczesne połączenia, VPN, potrzebne porty i planowany rozwój. Numer modelu nie jest uniwersalnym przelicznikiem wydajności. W ocenie można uwzględnić też wdrożenie wirtualne lub inną odpowiednią platformę.
Potrzebne licencje i usługi przypisuje się przejrzyście. Zmiana systemu pozwala również wykryć przestarzałe reguły i usługi, które nie są już publikowane. Rozbudowana konfiguracja nie powinna przechodzić w całości tylko dlatego, że technicznie można ją zaimportować.
Migracja wymaga osobnego testu
Sophos opisuje asystenta kopii zapasowej i odtwarzania dla obsługiwanych przejść. Warunki obejmują m.in. zgodne wersje oprogramowania, odpowiedni system docelowy i potrzebne klucze kopii. Gdy liczba portów jest inna, mapowanie interfejsów musi odpowiadać rzeczywistym kablom i sieciom. Zgodność sprawdza się przed zmianą.
Po migracji testuje się i odbiera reguły, VPN, DNS, certyfikaty, dostęp administracyjny oraz ważne aplikacje. Dopiero wtedy zmiana jest zakończona. DAXS pomaga zinwentaryzować modele i wersje oraz przygotować udokumentowany plan przejścia. Sama stara nazwa produktu nie stanowi wystarczającej podstawy decyzji.
Sophos w DAXS · Infrastruktura i utrzymanie · Zlecić przegląd obecnego środowiska
Źródła: Sophos: migracja z XG do XGS (link zewnętrzny) · Sophos: kalendarz wycofywania produktów (link zewnętrzny) · Sophos: platformy obsługiwane przez SFOS 22 (link zewnętrzny)