
DAXS · Sophos Security
Bezpieczeństwo łączące sieć, lokalizacje i chmurę.
DAXS planuje właściwą formę eksploatacji Sophos, integruje sieć i aplikacje, przejmuje reguły i zapewnia przejrzystość działania rozwiązania.
- Zrozum reguły
- Zabezpiecz dostęp
- Wdrażaj zmiany ze wsparciem
Obecny zakres Sophos
Portfolio bezpieczeństwa na kilku poziomach.
Sophos łączy bezpieczeństwo sieci i chmury, zarządzanie i opcjonalne usługi. Dla klientów DAXS główne obszary to firewall, lokalizacje, architektura chmurowa i hybrydowa oraz utrzymywane reguły.
Endpoint, Email, Workspace i Identity mogą uzupełniać ochronę tam, gdzie wzmacniają koncepcję bezpieczeństwa.
Bezpieczeństwo sieci
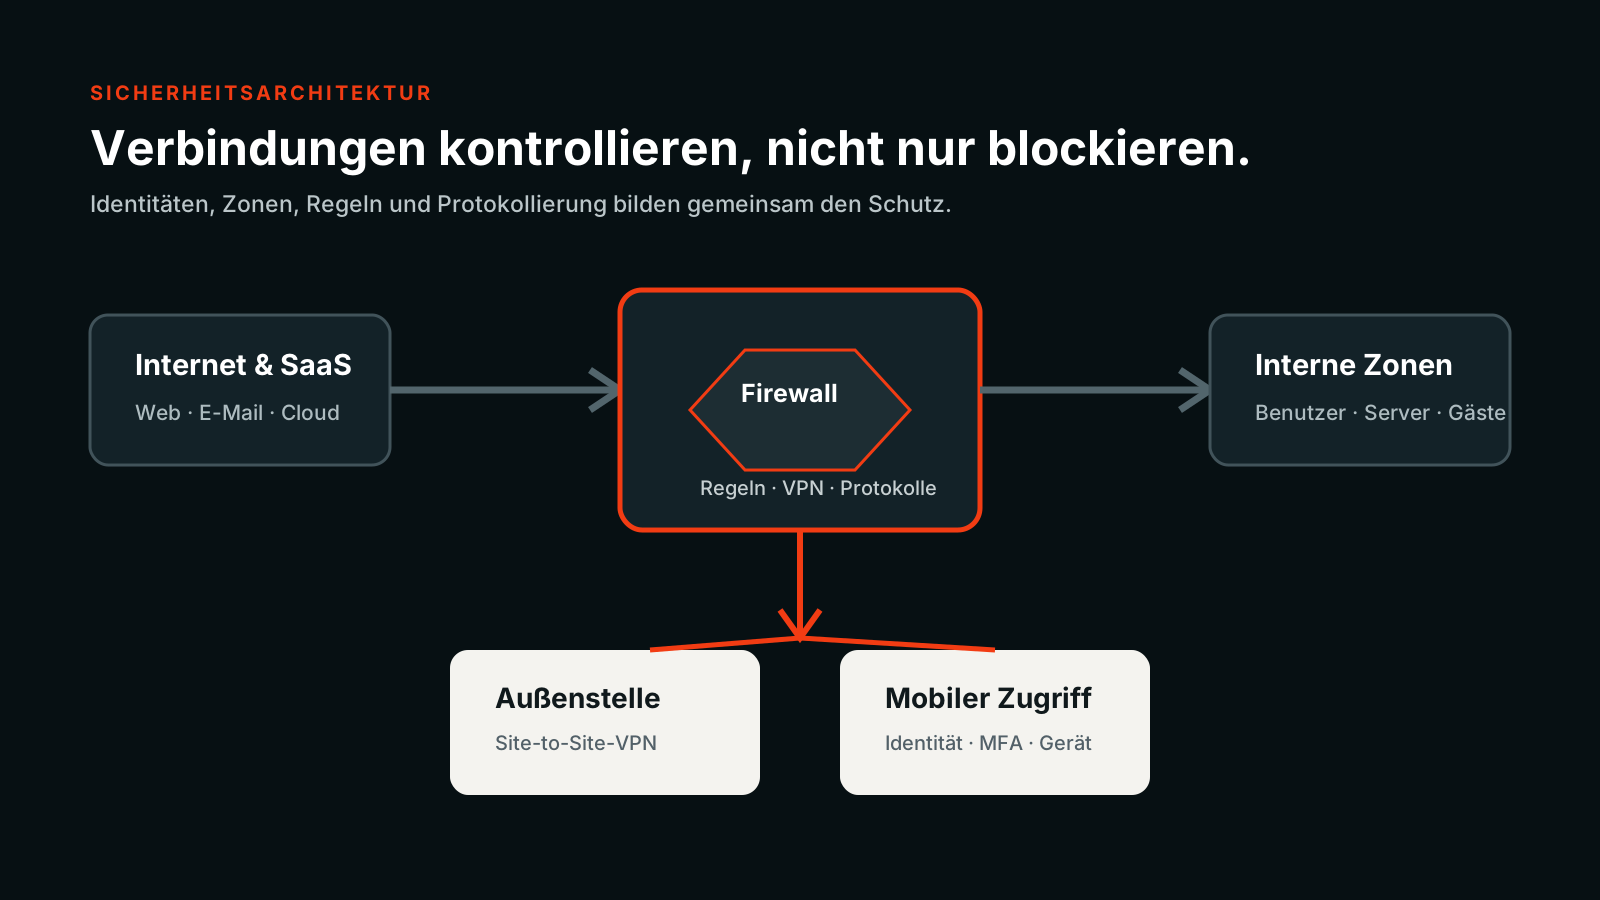
Sophos Firewall, XGS, segmentacja, VPN, SD-WAN i chronione połączenia lokalizacji.
Chmura i model hybrydowy
Wirtualne firewalle i odpowiednie wdrożenia dla sieci chmurowych, obciążeń i środowisk hybrydowych.
Lokalizacje i dostęp zdalny
Połącz oddziały, biura projektowe, dom i dostęp mobilny według jasnych reguł.
Centralne zarządzanie
Sophos Central łączy zarządzanie i przejrzystość obsługiwanych komponentów i usług.
Email, Workspace, Identity
Dodatkowe warstwy ochrony komunikacji, tożsamości i współpracy chmurowej.
Usługi bezpieczeństwa
MDR, XDR i inne usługi producenta mogą uzupełnić ochronę. DAXS koordynuje wdrożenie i opiekę; usługi producenta mogą wspierać monitorowanie i reakcję.
Jak można eksploatować Sophos?
Platforma wynika z lokalizacji i architektury.
Dedykowany sprzęt w biurze, pomieszczeniu technicznym lub szafie.
Instancja w odpowiednim, sprawdzonym środowisku wirtualizacji.
Dla odpowiednich sieci i obciążeń w Azure, AWS lub porównywalnych środowiskach.
Lokalny firewall, chmura, oddziały i dostęp mobilny jako skoordynowany system.
Proxmox może technicznie należeć do architektury wirtualizacji. Zasadność i oficjalne wsparcie konkretnego Sophos na tej platformie sprawdzamy przed projektem i przejrzyście dokumentujemy.
Firewall i XGS
Właściwy firewall zaczyna się od rzeczywistego obciążenia.
Małe biuro, kilka lokalizacji, centrala i środowisko wirtualne mają różne potrzeby. Liczą się użytkownicy, przepustowość, szyfrowany ruch, VPN, segmenty, usługi bezpieczeństwa, wysoka dostępność i wzrost.
XGS jest jednym z elementów. Projekt obejmuje łącze internetowe, strefy sieci, reguły, użytkowników, aplikacje, rejestrowanie, aktualizacje, monitorowanie i odzyskiwanie.
Małe biuro
Jasne łącze internetowe, bezpieczna separacja i ograniczony dostęp zdalny.
MŚP i centrala
Kilka obszarów sieci, aplikacje, VPN, goście, serwery i bieżąca administracja.
Kilka lokalizacji
Spójne reguły, połączenia, SD-RED lub inne odpowiednie elementy SD-WAN.
SD-RED i oddziały
Bezpieczne połączenie małych lokalizacji z centralą.
SD-RED może służyć oddziałom, biurom satelitarnym, budowom i lokalizacjom projektowym. Urządzenie zapewnia chronione połączenie, a polityki i ochrona mogą być zarządzane na centralnym Sophos Firewall.
Aplikacje, serwery i centralna odpowiedzialność
Reguły, VPN, segmentacja i rejestrowanie
Bezpieczne połączenie zarządzane centralnie
Stanowiska, urządzenia, działalność projektowa lub oddziałowa
Licencja, ochrona i eksploatacja
Licencja i bieżąca eksploatacja są powiązane.
Zależnie od pakietu okres może obejmować ochronę, aktualizacje, Security Intelligence, wsparcie i zarządzanie. Potrzebna licencja wynika z platformy, funkcji i ryzyka.
DAXS sprawdza licencje, wspiera zakupy i odnowienia oraz dokumentuje wykorzystanie funkcji. Po wygaśnięciu subskrypcji zakres ochrony i wsparcia może się zmienić. Oceniamy to konkretnie przed odnowieniem lub zmianą.
Usługi producenta
Oprogramowanie, aktualizacje, intelligence, opcje wsparcia i usługi zarządzane.
Usługi DAXS
Architektura, wybór, instalacja, reguły, migracja, dokumentacja i bieżąca opieka techniczna.
Decyzja klienta
Zakres ochrony, okres, ryzyko, budżet i oczekiwane sposoby reakcji.
Bieżąca eksploatacja
Zmiany, przeglądy, aktualizacje, testy i przejrzyste zatwierdzenia.
Migracja
Zrozum reguły i zależności przed zmianą.
Inwentaryzacja
Rozpoznaj interfejsy, sieci, NAT, reguły, VPN, certyfikaty, DNS i wyjątki.
Porządkowanie
Oznacz przestarzałe udostępnienia, ustal odpowiedzialnych i przygotuj przejrzyste reguły docelowe.
Testowanie
Sprawdź konfigurację, dostęp, tunele i aplikacje krytyczne przed przełączeniem.
Przełączenie
Przygotuj uzgodnione okno, wycofanie, kontakt i kontrolę po zmianie.
Bezpieczeństwo na co dzień
Firewall wymaga bieżącego utrzymania.
Użytkownicy, aplikacje, lokalizacje, chmura i zagrożenia się zmieniają. Dlatego reguły, firmware, VPN, certyfikaty, rejestrowanie i dostęp administracyjny wymagają regularnych przeglądów.
Przy ransomware i przejętych urządzeniach Sophos może wspierać wykrywanie, ograniczanie i skoordynowaną reakcję. Solidna ochrona łączy segmentację, aktualizacje, kopie, tożsamość, prawidłową administrację i udokumentowaną reakcję.
Ubezpieczenie cybernetyczne
DAXS wspiera techniczną inwentaryzację i wdrożenie. Rozstrzygają konkretne warunki ubezpieczyciela.
NIS2 i audyty
Środki techniczne planujemy wspólnie z organizacją, procesami i oceną prawną.
Ochrona poza godzinami biura
Do wykrywania i reagowania poza godzinami biura można włączyć odpowiednie usługi producentów i usługi zarządzane.
Częste pytania
Sophos wyjaśniony przystępnie.
Czym jest Sophos Firewall?
Platforma dla internetu, segmentacji, VPN, lokalizacji, rejestrowania i dodatkowej ochrony. Działanie zależy od architektury, licencji i utrzymywanej konfiguracji.
Czym jest urządzenie XGS?
Dedykowana platforma sprzętowa Sophos Firewall. Dobór zależy między innymi od pasma, szyfrowanego ruchu, użytkowników, VPN i aktywnych zabezpieczeń.
Czy konieczne jest urządzenie sprzętowe?
Nie. Zależnie od środowiska odpowiednie może być wdrożenie wirtualne lub chmurowe. Wcześniej sprawdzamy wsparcie, platformę, wydajność i plan awarii.
Czy Sophos może działać wirtualnie?
Tak, Sophos oferuje formy wirtualne. Platforma, zasoby i wsparcie producenta muszą odpowiadać projektowi.
Czy DAXS wspiera Sophos na Proxmox?
DAXS wcześniej sprawdza wdrożenie techniczne i wsparcie producenta dla planowanej platformy.
Czy Sophos można użyć w Azure lub AWS?
Dla odpowiednich sieci i obciążeń dostępne są opcje wdrożenia. Projekt sieci, routing, koszty i odpowiedzialność wymagają wspólnego planu.
Czym jest SD-RED?
Urządzenie Remote Edge do prostego, zabezpieczonego podłączenia małych lokalizacji do centralnego Sophos Firewall, na przykład oddziału, biura projektu lub budowy.
Czy można połączyć kilka lokalizacji?
Tak. Zależnie od rozmiaru i potrzeb można wykorzystać VPN, SD-RED, SD-WAN lub inne właściwe koncepcje.
Czy można włączyć pracowników zdalnych?
Tak. Dostęp zdalny, MFA, zaufanie do urządzeń i uprawnienia dopasowujemy do aplikacji i ryzyka.
Czym jest Sophos Central?
Chmurowa platforma zarządzania obsługiwanymi produktami i usługami Sophos. Może połączyć administrację, przegląd i reakcję.
Jakich licencji potrzebujemy?
Zależy od platformy firewalla, zabezpieczeń, wsparcia i modelu eksploatacji. DAXS ustala rzeczywistą potrzebę.
Co dzieje się po wygaśnięciu subskrypcji?
Zależnie od produktu i pakietu funkcje ochrony, aktualizacje lub wsparcie mogą być ograniczone. Skutki i odnowienie sprawdzamy przed końcem okresu.
Czy DAXS może przejąć obecne licencje Sophos?
Najpierw wyjaśniamy umowy, okresy, tenanty, przypisanie partnera i odpowiedzialność techniczną. Potem planujemy opiekę.
Czy DAXS przejmuje obecny Sophos Firewall?
Tak. Rozpoznajemy dostęp, wersję, licencje, reguły, VPN, certyfikaty, dokumentację i znane awarie.
Czy można migrować starsze UTM lub XG?
Tak. Sprawdzamy, które reguły przejąć, uporządkować lub zbudować na nowo i jakie funkcje się zmieniły.
Czy obecne reguły trzeba odbudować?
Niekoniecznie. Nieprzeanalizowane przeniesienie 1:1 rzadko jest uzasadnione. Najpierw oceniamy przestarzałe udostępnienia i nieznane zależności.
Jak często sprawdzać firewall?
Regularnie i przy większych zmianach. Interwał zależy od ryzyka, tempa zmian, zgodności i modelu eksploatacji.
Czy Sophos wspiera ochronę przed ransomware?
Może wspierać wykrywanie, komunikację sieciową, izolację i reakcję. Kopie, aktualizacje i jasne procesy uzupełniają solidną ochronę.
Co dzieje się przy przejętym urządzeniu?
Zależnie od komponentów sygnały Endpoint, Firewall i platformy centralnej mogą wspierać skoordynowaną reakcję. Konkretną technologię sprawdzamy dla projektu.
Jakich środków wymaga nasze ubezpieczenie cybernetyczne?
Określa to umowa. Często istotne są MFA, segmentacja, rejestrowanie, aktualizacje, kopie oraz ochrona sieci i urządzeń. DAXS wspiera wdrożenie techniczne.
Czy Sophos zapewnia zgodność firmy z NIS2?
Nie. Może wspierać środki techniczne. Ocena prawna, organizacja, procesy i dokumentacja wykraczają poza produkt.
Czy istnieje Sophos Email Security?
Tak. Przydatność dla obecnej poczty zależy od ochrony, modelu eksploatacji i zarządzania.
Czy istnieje Sophos Cloud Security?
Tak. Sophos oferuje ochronę obciążeń i sieci chmurowych. DAXS dopasowuje ją do infrastruktury.
Czy dostępne jest zarządzanie Wi-Fi i punktami dostępu?
Sophos oferuje komponenty sieciowe i bezprzewodowe. Lokalizację, zasięg, PoE, segmentację i zarządzanie planujemy wspólnie.
Czy Sophos pasuje tylko do środowisk Microsoft?
Nie. Może być stosowany z Microsoft, Google, AWS i innymi środowiskami chmurowymi lub SaaS, gdy odpowiada zadaniu.
Dla jakich branż rozwiązanie jest odpowiednie?
Między innymi MŚP, projektowania, produkcji, handlu, edukacji, administracji i ochrony zdrowia. To przykłady; liczą się potrzeby ochrony i architektura.
Czy DAXS kupuje i odnawia licencje?
Tak. Może sprawdzić potrzeby i zasoby, zakupić licencje, dokumentować okresy i wcześnie przygotować odnowienia.
Kto utrzymuje reguły i aktualizacje po instalacji?
Określa to model eksploatacji. DAXS może stale przejmować przeglądy, zmiany, aktualizacje, dokumentację i koordynację techniczną.
Kolejny krok
Przejmij obecny firewall lub zaplanuj bezpieczeństwo na nowo.
Zaczynamy od dostępu, reguł, lokalizacji, aplikacji, licencji i odpowiedzialności za eksploatację.