Aktualizacja OPNsense jest udana, gdy potrzebne usługi działają później poprawnie, a zmiana pozostaje udokumentowana i możliwa do prześledzenia. Sam nowy numer wersji tego nie dowodzi. Dlatego informacje o wydaniu, kopia konfiguracji i krótka lista testów biznesowych należą do jednego planu.
Przeczytać zmiany przed rozpoczęciem okna
Oficjalne archiwum wydań dokumentuje zmiany według serii wersji. Na przykład seria 26.7 wprowadza zmiany w zarządzaniu regułami, NAT i bramami. Pokazuje to, dlaczego zmiana wersji może obejmować więcej niż nowe jądro. W dniu konserwacji ponownie czyta się informacje o faktycznie wybranej wersji źródłowej i docelowej.
Rejestruje się zainstalowane rozszerzenia i funkcje zależne od zmienionych komponentów. Ważne dla własnego systemu ograniczenie może znajdować się w mało widocznej sekcji. Ogólne wskazanie najnowszej wersji nie zastępuje więc listy funkcji używanych w firmie.
Kopia musi nadawać się do użycia
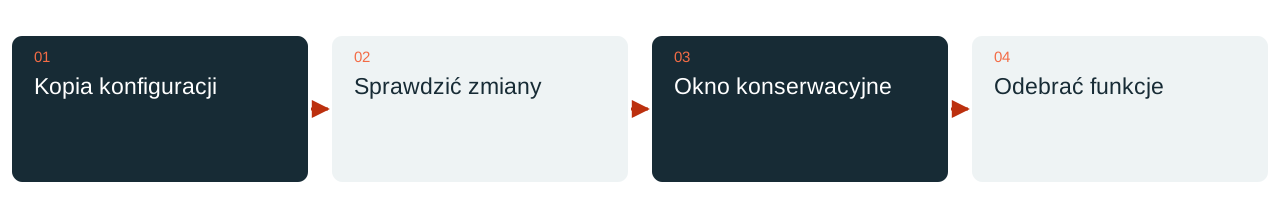
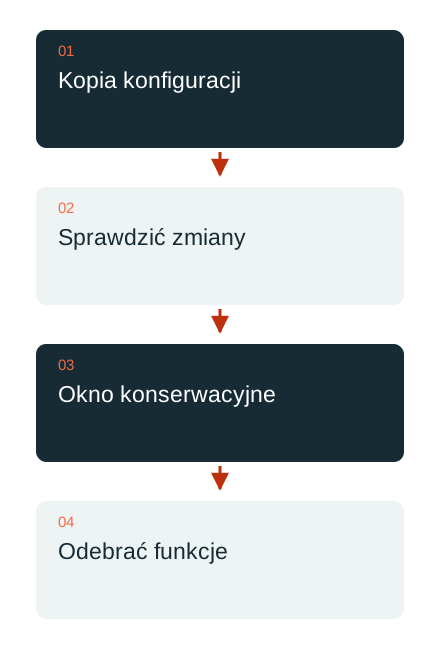
Przed ingerencją aktualną kopię konfiguracji przechowuje się poza zaporą. Potrzebne hasła i klucze znajdują się w przewidzianym bezpiecznym magazynie i są dostępne uprawnionym osobom. Ustala się także, jakich informacji lub plików nie obejmuje właśnie ten rodzaj kopii.
Na wypadek awarii uwzględnia się instalację, odpowiednią platformę i osiągalny dostęp administracyjny. Droga powrotu nie jest utożsamiana z dowolnym obniżeniem wersji. Możliwość i sposób odtworzenia konfiguracji w planowanej wersji muszą pasować do konkretnej sekwencji wersji i potrzebnego okna czasowego.
Odbierać na podstawie rzeczywistych procesów
Przed zmianą i po niej sprawdza się te same wybrane czynności. Mogą obejmować dostęp do Internetu, wewnętrzne rozwiązywanie nazw, stanowisko VPN i połączenie lokalizacji. W tunelu ścieżka danych jest ważniejsza niż sam handshake: właściwa aplikacja musi dotrzeć do celu odpowiednią drogą.
Oficjalny przykład WireGuard pokazuje współdziałanie adresów tunelu, dozwolonych sieci i reguł zapory. W firmie uprawnienia ogranicza się do potrzebnego zakresu. Przejęty wzorzec z szeroko otwartymi sieciami nie jest gotową indywidualną koncepcją uprawnień.
Zapisać wynik i dalszą konserwację
Protokół zawiera stan początkowy, stan docelowy, lokalizację kopii bez sekretów, wyniki testów i otwarte działania. Zmiana reguł lub usług otrzymuje merytoryczne uzasadnienie. Dzięki temu osoba, która później przejmie odpowiedzialność, zrozumie przyczyny aktualnego stanu.
DAXS planuje konserwację OPNsense w powiązaniu z przełącznikami, Wi-Fi, połączeniami operatorów, usługami serwerowymi i faktycznie używanymi aplikacjami. Przejrzysty, powtarzalny plan odbioru zmniejsza nakład kolejnej konserwacji. Konkretną wersję docelową, zgodność rozszerzeń i znane problemy sprawdza się ponownie przed każdą ingerencją.
Bieżące utrzymanie IT · Kopie zapasowe i odtwarzanie · Uzgodnić konserwację
Źródła: OPNsense: archiwum wydań (link zewnętrzny) · OPNsense: zmiany serii 26.7 (link zewnętrzny) · OPNsense: połączenie lokalizacji przez WireGuard (link zewnętrzny)