NAS używany do zdalnego dostępu, opublikowany port kontenera albo brama otwarta kiedyś tylko tymczasowo: o takich usługach łatwo zapomnieć. Przy PHP2Shell liczą się trzy pytania: co jest osiągalne, jakie środowisko obsługuje żądania WWW i do jakich innych systemów może dotrzeć ta usługa?
Pierwsze dwa artykuły opisują sytuację bezpieczeństwa PHP i naszą reakcję oraz przegląd zasobów wspierany przez AI. Tutaj skupiamy się na praktycznych kontrolach w firmach i u prywatnych użytkowników NAS. Nazwa marki nie zastępuje inwentaryzacji. Aktualny firmware nie dowodzi też, że zaktualizowano wszystkie pakiety i uruchomione kontenery.
PHP2Shell dotyczy środowiska rzeczywiście obsługującego żądania WWW
CVE-2026-109618 i CVE-2026-109619 mogą umożliwiać wykonanie kodu przed zalogowaniem do aplikacji; obie otrzymały ocenę CVSS v4.0 wynoszącą 9,2. Projekt PHP wydał 21 października 2026 r. poprawione wersje 8.2.35, 8.3.36, 8.4.27 i 8.5.12. Dostawcy mogą udostępniać własne pakiety z poprawkami przeniesionymi do starszych gałęzi. Decyduje więc odpowiedni komunikat bezpieczeństwa, a nie sam numer wersji.
Strona logowania nie oznacza tu automatycznie bezpieczeństwa. Trzeba sprawdzić interpreter faktycznie przetwarzający żądania WWW, w tym działające procesy robocze. Aktualne PHP w wierszu poleceń samo w sobie tego nie potwierdza. Dotyczy to klasycznych serwerów WWW oraz środowisk dołączonych do aplikacji, urządzeń i obrazów kontenerów.
Publiczna dostępność to więcej niż przekierowanie portu
Inwentaryzacja powinna obejmować IPv4 i IPv6, reguły routera, UPnP, nazwy DDNS, cele odwrotnego proxy, tunele oraz zdalny dostęp pośredniczony przez chmurę. W każdym przypadku ustal rzeczywistą ścieżkę: publiczny adres IP nie jest jeszcze podatną aplikacją. Usługa pośrednicząca producenta również nie oznacza automatycznie tej samej drogi ataku. Zapomniana reguła może natomiast udostępnić usługę, która miała pozostać wewnętrzna.
Uwzględnij strony WWW, CMS, portale klientów, panele hostingowe oraz interfejsy kopii zapasowych, monitoringu i administracji. To samo dotyczy platform NAS, VoIP, kamer, drukarek i systemów sterowania. Urządzenia bez odpowiedniego komponentu PHP nie są automatycznie dotknięte tymi dwiema lukami CVE. Nadal warto jednak przeanalizować ich publiczną dostępność.

Synology: osobno oceniaj system operacyjny i pakiety
Synology ogranicza zakres zagrożenia do określonych pakietów zależnych od PHP, m.in. Web Station, WordPress, Calendar i MailStation. Komunikat z 22 października wymienia aktualizacje pakietów PHP dla DSM 7.4, 7.3 i wyraźnie również DSM 7.2, choć ta wersja DSM osiągnęła już koniec cyklu życia. Dla wcześniejszych wersji DSM producent zaleca tymczasowe wyłączenie objętych problemem pakietów.
PHP aktualizuje się przez Centrum pakietów; MailStation wymaga dodatkowo ręcznej aktualizacji pakietu. Komunikat nie wskazuje poprawki dla pakietu Synology PHP 7.3. Według producenta PHP używane wewnętrznie przez DSM ma inną ekspozycję i nie zawiera modułów dostępnych z zewnątrz. Znaczenie mają też nazwy: pakiet IDrive firmy trzeciej nie jest Synology Drive; Synology Drive wskazano jako nieobjęty problemem.
Przy nieoficjalnych instalacjach DSM przez XPEnology trzeba indywidualnie ocenić urządzenie, program rozruchowy, DSM i pakiety. Nie jest to standardowo wspierany kompletny system Synology. Nie oznacza to, że aktualizacje nigdy nie są możliwe ani że każda taka instalacja jest podatna. Niepewna możliwość utrzymania stanowi jednak powód, aby ograniczyć bezpośredni dostęp z internetu i zaplanować środowisko z przewidywalną obsługą aktualizacji.
QNAP: sprawdź zmieniony już status
Po aktualizacji z 24 października komunikat QNAP QSA-26-18 wskazuje poprawki dla kilku gałęzi QTS, QuTS hero i QuTScloud. Inne wymienione aplikacje nadal mają status „Fixing”. Ani „QNAP nie ma jeszcze poprawki”, ani „wszystko jest załatwione” nie opisuje więc sytuacji poprawnie. Liczą się konkretny produkt, jego gałąź i odpowiednie poprawione wydanie. Aktualizacja systemu QNAP nie naprawia automatycznie PHP w aplikacjach zewnętrznych lub własnych kontenerach.
W przypadku kontenerów trzeba odpowiedzieć na dwa różne pytania
Po pierwsze: czy poprawiono środowisko w działającym kontenerze? Zaktualizowany host nie zastępuje starego obrazu. Obraz bazowy, dodatkowe pakiety i faktycznie uruchomione wdrożenie muszą być zgodne. Nowy obraz w lokalnym magazynie pomaga dopiero po ponownym wdrożeniu usługi z poprawioną wersją i pomyślnym sprawdzeniu jej działania.
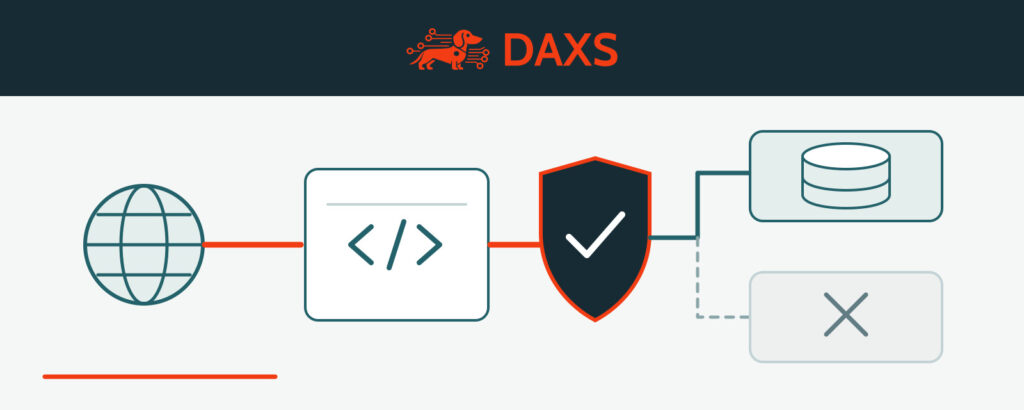
Po drugie: jakie uprawnienia i ścieżki sieciowe ma usługa? Sieci bridge Dockera zazwyczaj umożliwiają połączenia wychodzące; kontenery w tej samej sieci bridge mogą się ze sobą komunikować. Osiągalność celów wewnętrznych zależy m.in. od routingu i reguł zapory. Przejęty kontener nie przejmuje więc automatycznie całej sieci LAN. Wspólne dane logowania, zbędne podmontowania katalogów hosta, dodatkowe przywileje albo udostępniony socket Dockera mogą jednak znacznie zwiększyć skutki. Oddzielne sieci, precyzyjne reguły ruchu wychodzącego i minimalne uprawnienia wymagają praktycznej weryfikacji.

Siedem kontroli na kolejną rundę prac
- Zinwentaryzuj dostęp: udokumentuj urządzenia, aplikacje, opublikowane porty i usługi pośredniczące wraz z osobami odpowiedzialnymi. Uwzględnij IPv6 i zapomniane tymczasowe reguły.
- Ustal środowiska: przypisz do każdej usługi system, pakiety, wtyczki i PHP obsługujące WWW. Sprawdź komunikaty producenta i status utrzymania.
- Popraw i zweryfikuj: wdroż odpowiednie aktualizacje lub nowe obrazy, prawidłowo uruchom ponownie usługi i sprawdź rzeczywiście aktywną wersję.
- Ogranicz ekspozycję: zamknij zbędny publiczny dostęp administracyjny. VPN lub zaufana sieć administracyjna mogą ograniczyć dostęp; aktualizacje pozostają konieczne także za nimi.
- Przetestuj ścieżki i prawa: ogranicz dostęp do baz danych, NAS, kopii zapasowych i zarządzania do niezbędnego zakresu. Zmieniaj reguły w sposób kontrolowany, a następnie sprawdzaj działanie uprawnionych aplikacji.
- Sprawdź ślady i odtwarzanie: oceń nietypowe dostępy, konta i połączenia wychodzące. Utrzymuj niezależne kopie chronione przed nieuprawnioną zmianą i testuj odtwarzanie; same migawki nie wystarczą.
- Monitoruj wyjątki: dla systemów bez poprawki zapisz odpowiedzialność, środek tymczasowy i plan wymiany lub wycofania.

Poprawka nie kończy automatycznie analizy incydentu
Sophos powołuje się na próbę wykorzystania luk zaobserwowaną przez Amazon Threat Intelligence już 17 października, przed publicznym ogłoszeniem. Przy faktycznie wystawionych systemach należy więc ocenić także wcześniejszą aktywność. Pomyślna aktualizacja nie dowodzi, że wcześniej nie było nieuprawnionego dostępu. Podejrzane oznaki wymagają uporządkowanej obsługi incydentu, odpowiedniego zabezpieczenia śladów i kontrolowanego odtworzenia.
Od 23 października PHP informuje ponadto o rzadkim dodatkowym przypadku zależnym od konfiguracji śledzenia postępu przesyłania plików w sesji. Aktualne komunikaty dostawców pozostają więc istotne również po pierwszej aktualizacji. Ogólne zmiany konfiguracji bez znajomości skutków operacyjnych nie są dobrym skrótem.
To, co nie musi być publiczne, do czasu sprawdzenia nie powinno być dostępne z internetu. Zmniejsza to powierzchnię ataku, ale nie zastępuje poprawki. DAXS pomaga przypisać usługi, określić priorytety i sprawdzić skuteczność działań w sposób możliwy do udokumentowania. Porozmawiajmy o Twoim konkretnym środowisku.
Źródła: PHP: komunikaty bezpieczeństwa i poprawione wersje · ENISA: identyfikacja aplikacji PHP i ograniczenie ekspozycji · Synology: pakiety i wersje DSM · Synology-SA-26:14 · QNAP QSA-26-18: status poprawek według produktu · Docker: właściwości sieci bridge · Sophos: ekspozycja, aktywność i analiza incydentów · NCSC-NL: zależności od PHP · Red Hat: środowiska i przenoszone poprawki.