Obecna sytuacja związana z PHP2Shell pokazuje, jak szybko jeden komunikat prowadzi do wielu pytań. Gdzie używane jest PHP? Kto dostarcza aktualizacje? Czy urządzenie o zupełnie innym codziennym zadaniu ma także dodatkowe zarządzanie przez WWW? AI może pomóc systematycznie przygotować te kontrole. Wiarygodna odpowiedź pozostaje odpowiedzialnością ludzi i wymaga sprawdzalnych danych.
Poprzedni artykuł: PHP2Shell i nasza reakcja
Wcześniej: wiele oddzielnych ścieżek poszukiwania
W niejednorodnym środowisku IT zawsze trzeba było łączyć nazwy produktów, podmodele, systemy operacyjne, rozszerzenia i ostrzeżenia dostawców. Wpis „brama obecna” nie wystarcza. Decydujące mogą być dokładny wariant, firmware, opcjonalna usługa lub dołączony składnik. Potrzebne informacje rzadko znajdują się w jednym miejscu.
Duża część pracy polegała na ręcznym wyszukiwaniu: czytaniu inwentarza, odwiedzaniu stron dostawców, porównywaniu wersji i formułowaniu pytań. Ocena specjalisty pozostaje potrzebna, lecz przygotowanie można lepiej uporządkować. Nikt nie pamięta wszystkich wariantów urządzeń setek producentów. Proces powinien więc ułatwiać odnajdywanie wiedzy i pokazywać braki, zamiast polegać wyłącznie na pamięci.
Dzisiaj: szybsza pierwsza lista kontroli
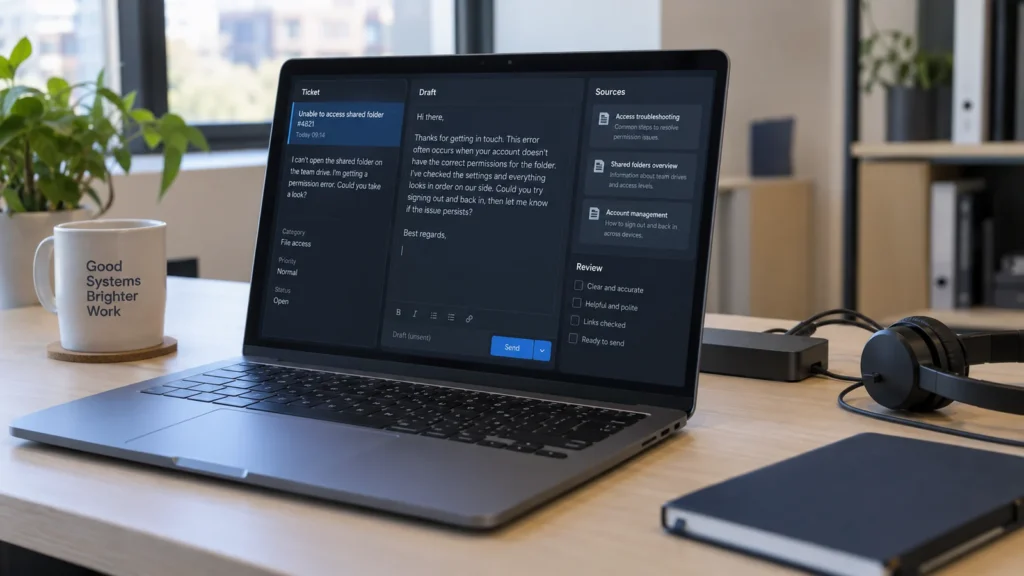
Z aktualnym inwentarzem i dostępnymi danymi dostawców AI może przygotować pierwszą uporządkowaną ocenę. Może grupować urządzenia według funkcji, łączyć istotne pojęcia, wskazywać możliwe składniki i zbierać pytania do dalszej weryfikacji. Lista zadań wykraczająca poza oczywiście zagrożone serwery WWW powstaje dzięki temu szybciej.
Ta lista zawiera hipotezy. Model może pomylić rodzinę produktów, użyć nieaktualnego komunikatu lub założyć istnienie składnika nieobecnego w danym urządzeniu. Źródła, dokładne wersje i niewyjaśnione wątpliwości muszą więc towarzyszyć zadaniu. Przekonująca odpowiedź staje się wiarygodną oceną dopiero po porównaniu z rzetelnymi informacjami i rzeczywistym systemem.
Dla nas korzyścią jest systematyczna wstępna kontrola i szybsze przygotowanie dalszych kroków. Decyzja specjalisty pozostaje osobnym etapem: co udowodniono? Jakich danych brakuje? Jaka zmiana jest właściwa i kto sprawdzi jej efekt? To proces wspierany przez AI, z odpowiedzialnością człowieka.

Łatwe do przeoczenia urządzenie z zarządzaniem WWW
Podczas naszego całościowego przeglądu przygotowanie wspierane przez AI wprowadziło na listę również urządzenia specjalistyczne. Należą do nich starsze systemy sterowania i bramy komunikacyjne, których główna funkcja pozornie niewiele ma wspólnego z witryną. Dodatkowe zarządzanie WWW może jednak wymagać własnej ścieżki kontroli. Przykład celowo nie zawiera producentów, lokalizacji ani rozpoznawalnych interfejsów.
Nie oznacza to, że udowodniono podatność tych urządzeń na obie luki PHP. Najpierw sprawdza się używane oprogramowanie, istnienie odpowiedniego komunikatu i dostępność zarządzania. Znaczenie dodatkowego interfejsu WWW wynika z jego funkcji i ekspozycji; przypisanie konkretnej podatności wymaga osobnego dowodu.
Jeśli publiczne zarządzanie WWW nie jest potrzebne, ten zewnętrzny dostęp można usunąć, zachowując główną funkcję urządzenia. Potrzebne połączenia sprawdza się przed zmianą i po niej. Odizolowanie ma sens tylko wtedy, gdy rzeczywiście ogranicza niepożądany dostęp i w kontrolowany sposób zachowuje konieczne działanie.

Dobry inwentarz to więcej niż lista zakupów
Bezpieczeństwo wymaga oprócz modelu i wersji także funkcji, osoby odpowiedzialnej, sposobu utrzymania i dostępności. Kto może dostarczyć aktualizację? Czy zarządzanie WWW jest potrzebne? Skąd pochodzi ostatnia kontrola wersji? Te informacje czynią listę urządzeń podstawą pracy. Brakujące lub niepewne wartości pozostają otwartymi punktami.
Dane nie muszą być kompletne przed pierwszą użyteczną kontrolą. Widoczne braki pomagają ustalać priorytety. Pusta komórka nie może jednak po cichu zmienić się w „nie dotyczy”. Również AI nie wywnioskuje wiarygodnego stanu poprawek z nieistniejących informacji. Jeśli nie można ustalić powiązania, pojawia się konkretne pytanie techniczne lub organizacyjne.
Brak utrzymania przez producenta wymaga dalszych działań
Dla urządzeń bez wiarygodnego utrzymania ocena nie kończy się na tymczasowym zamknięciu interfejsu WWW. Analizujemy odpowiedni monitoring i wymianę w średnim terminie. Liczą się potrzebna funkcja, pozostałe dostępy i możliwość kontrolowanej eksploatacji. Wymiana także wymaga przygotowania i odbioru funkcjonalnego.
Monitoring uzupełnia tę pracę, ale nie zastępuje aktualizacji ani uzasadnionej decyzji. Pomaga zauważać zmiany i anomalie. Rzeczywiście dostępne sygnały zależą od urządzenia i jego integracji. Brak alarmów nie pozwala więc wyciągać wniosku o ogólnej gwarancji bezpieczeństwa.

Co uznajemy za sprawdzone
Wiarygodne stwierdzenie wymaga zgodności inwentarza, stanu poprawek i dostępności. Zakończone poszukiwania, uruchomiona aktualizacja lub podsumowanie AI nie wystarczają. W usłudze sprawdza się faktycznie działającą poprawkę; przy ograniczeniu dostępu — połączenia, które nadal są możliwe. Otwarte przypadki szczególne otrzymują własny status.
Ten artykuł nie daje ogólnego potwierdzenia bezpieczeństwa wszystkich znanych i nieznanych urządzeń. Całościowy komunikat o zakończeniu wymagałby równie pełnych kontroli. Dopóki dowody nie obejmują całego zakresu, wskazujemy granice weryfikacji i kontynuujemy otwarte sprawy. Dotyczy to również sytuacji, gdy pierwsza ocena wspierana przez AI powstaje bardzo szybko.
Lepszy przegląd, nadal odpowiedzialność specjalistów
AI zmienia przede wszystkim tempo porządkowania informacji i formułowania użytecznych pytań. O jakości wyniku nadal decydują aktualny inwentarz, wiarygodne źródła dostawców i ludzka kontrola. Praktyczną korzyścią jest pełniejsza lista zadań, obejmująca także bramę łatwą do pominięcia przy szukaniu wyłącznie serwerów WWW. Podstawą pozostają zadania z poprzedniego artykułu PHP2Shell: inwentaryzować, oceniać, aktualizować, sprawdzać skuteczność i dalej obserwować.