
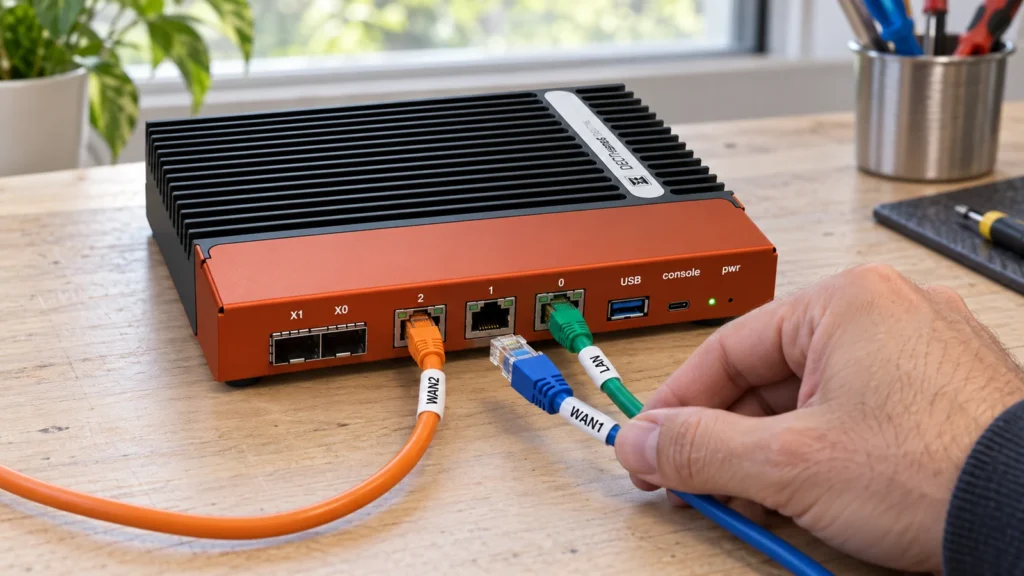
Drugie łącze internetowe jest użytecznym zabezpieczeniem dopiero wtedy, gdy rzeczywiście działają na nim ważne procesy pracy. OPNsense może obsługiwać wiele dróg WAN. Skuteczne przetrwanie awarii zależy jednak także od DNS, adresów, sesji i wymagań aplikacji.
Najpierw określić oczekiwane zachowanie
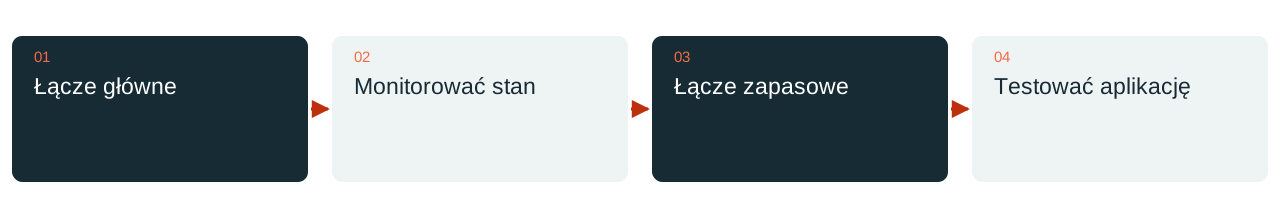
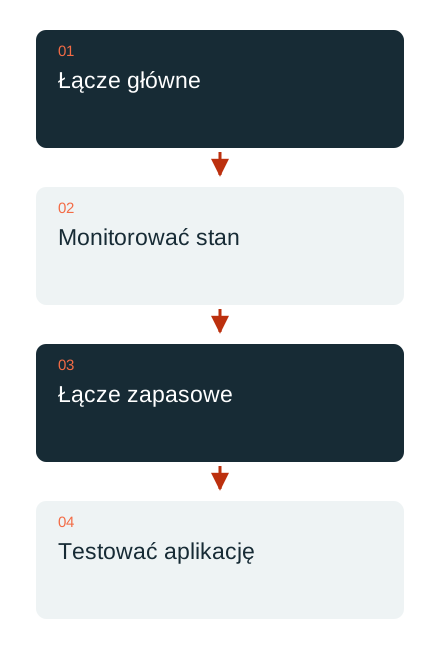
Failover wykorzystuje drogę zapasową, gdy preferowane połączenie ulegnie awarii lub jego jakość jest niewystarczająca. Równoważenie obciążenia rozdziela połączenia według ustalonej logiki. Żaden z tych mechanizmów nie sumuje automatycznie przepustowości dla każdego pojedynczego pobierania. Przed konfiguracją należy określić, które aplikacje mają korzystać z danego łącza.
Ważne są również umowy: czy łącze zapasowe ma limit danych? Czy połączenie mobilne znajduje się za dodatkową translacją adresów? Jakiego adresu publicznego używają systemy zdalne lub listy dozwolonych adresów? Działająca zwykła sesja internetowa nie dowodzi, że usługi przychodzące i tunele między lokalizacjami mogą używać tej samej drogi zapasowej.
Test bramy musi wykrywać właściwy rodzaj awarii
Dokumentacja OPNsense opisuje monitorowane bramy i grupy bram jako podstawowe elementy. Sam stan fizycznego połączenia nie wykrywa każdej awarii poza przyłączem. Cel monitorowania musi być osiągalny zamierzoną drogą i miarodajnie wskazywać, czy ta droga nadal działa.
Progi i cele testowe należy odpowiednio dobrać i obserwować. Jeden trudno dostępny host zdalny nie powinien powodować ciągłego przełączania łączy. Z kolei router dostawcy, który nadal odpowiada lokalnie, nie może bez końca przedstawiać przerwanej drogi internetowej jako sprawnej. Monitorowanie jest częścią koncepcji eksploatacji.
DNS i stany połączeń należą do projektu drogi zapasowej
Grupy bram i odpowiednie reguły routingu dotyczą ruchu stacji roboczych; trzeba też uwzględnić ruch samej zapory i jej rozwiązywanie nazw. Dlatego DNS testuje się również podczas awarii. Znana wcześniej strona może załadować się z pamięci podręcznej, mimo że nowe zapytania DNS już nie działają.
Aktywne sesje mogą zostać przerwane przy zmianie adresu publicznego. Dokumentacja OPNsense omawia między innymi obsługę stanów i sticky connections. Tych ustawień nie włącza się bez analizy: jedna aplikacja może potrzebować stałej drogi wyjściowej, a inna powinna celowo połączyć się ponownie po awarii.
Cztery testy pokazują rzeczywistą korzyść
Plan odbioru obejmuje rzeczywistą awarię drogi głównej, awarię za nadal podłączonym routerem dostawcy, nowe i już aktywne sesje aplikacji oraz powrót do łącza głównego. Zaplanowany test odbywa się w odpowiednim oknie serwisowym, przy zachowaniu dostępnej drogi administracyjnej.
Obserwuje się na przykład telefonię, VPN, aplikację biznesową, DNS i ewentualny limit danych mobilnych. Zmierzone przerwy są dokumentowane, bez obiecywania nieprzerwanej pracy. DAXS łączy wybór łączy, routing i testy aplikacji w rozwiązanie zapasowe, którego zachowanie jest znane w firmie.
Komunikacja i dostawcy · Zaplanować infrastrukturę · Porozmawiajmy o łączu zapasowym
Źródła: OPNsense: Multi-WAN, przełączanie awaryjne i równoważenie obciążenia (link zewnętrzny) · OPNsense: bramy i monitorowanie (link zewnętrzny)


