Klaster może przejąć zadania po awarii pojedynczego hosta wirtualizacji, jeśli spełnione są jego warunki. Nie naprawia jednak automatycznie pliku usuniętego przez pomyłkę ani uszkodzonej aplikacji. Wysoka dostępność i kopie zapasowe odpowiadają na różne scenariusze awarii.
Jaką awarię ma obsłużyć HA?
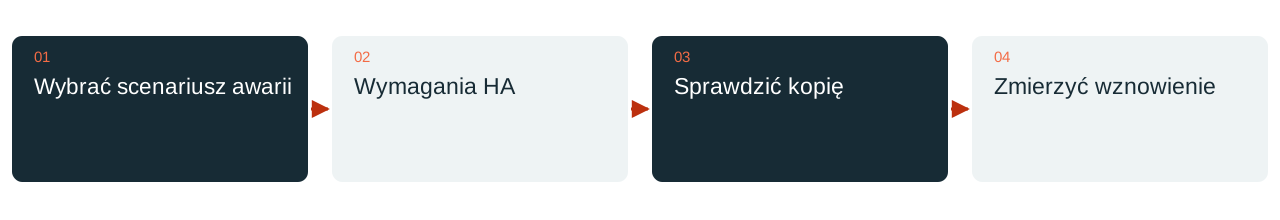
Proxmox HA monitoruje skonfigurowane usługi i po odpowiednim zdarzeniu awaryjnym może uruchomić je ponownie na dostępnych węzłach. Obejmuje to wykrycie problemu, bezpieczne odizolowanie uszkodzonego węzła przez fencing oraz ponowne uruchomienie. Nie wynika z tego ogólna obietnica nieprzerwanego działania aplikacji.
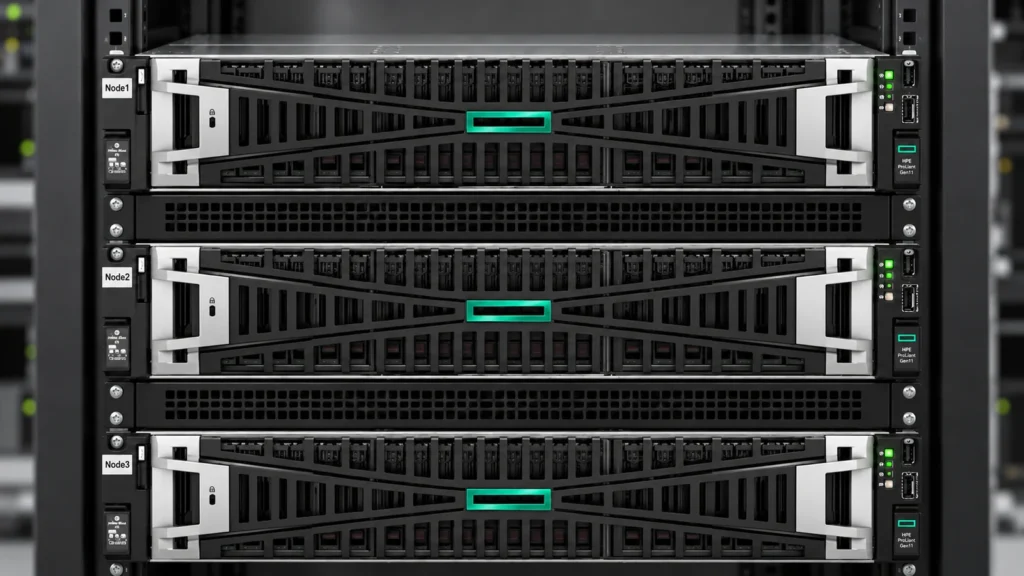
Podstawę stanowią quorum, fencing, sieć i odpowiednia strategia pamięci masowej. Dokumentacja producenta wskazuje co najmniej trzy węzły klastra zapewniające niezawodne quorum jako standardowy warunek HA. Odmienne architektury ocenia się osobno; dodatkowe małe urządzenie nie jest automatycznie pełnowartościowym zamiennikiem potrzebnych zasobów i ścieżek do danych.
Pozostałe zasoby muszą wystarczyć
Po awarii hosta pozostałe systemy muszą udźwignąć przewidziane usługi. Dotyczy to pamięci operacyjnej, mocy obliczeniowej, sieci i rzeczywiście dostępnych danych. Normalne codzienne obciążenie wszystkich węzłów nie pokazuje jeszcze, czy taka rezerwa istnieje.
Wybór pamięci masowej planuje się świadomie. Wspólna pamięć masowa ma własne zależności, a replikacja własną charakterystykę aktualności danych. Schemat klastra z kilkoma prostokątami nie dowodzi więc, jaki stan danych będzie dostępny ani czy wydajność po awarii będzie wystarczająca. Istotny scenariusz awarii sprawdza się w praktyce.
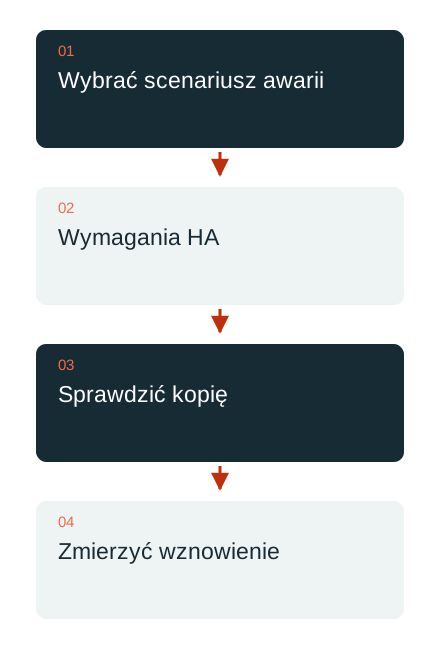
Kopie zachowują inny stan
HA może kontynuować pracę również z już błędnym stanem danych. Do usuniętych treści, uszkodzonych aplikacji lub określonych skutków ataku potrzebna jest odpowiednia niezależna kopia zapasowa. Okres przechowywania, dostęp i środowisko odtwarzania należą do tego projektu.
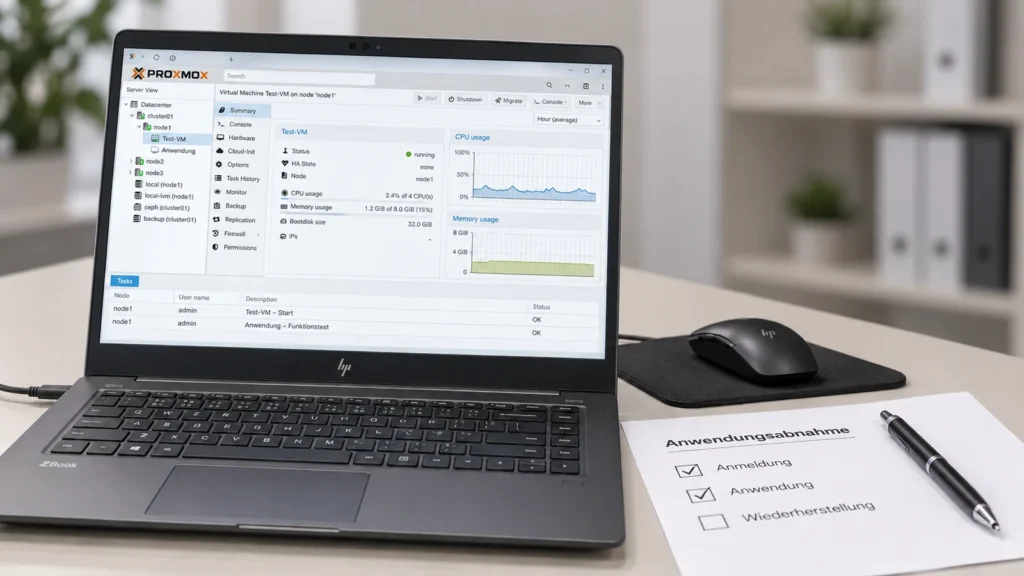
Test odtwarzania sprawdza wybrany proces biznesowy. Uruchomiona maszyna wirtualna to techniczny etap pośredni; odpowiedzialna osoba musi móc korzystać z aplikacji z wymaganymi danymi. Osiągalny czas przywrócenia działania i akceptowalna utrata danych są opisywane i mierzone jako konkretne cele.
Planować dostępność jako powiązany system
Analiza nie kończy się na oprogramowaniu do wirtualizacji. Zasilanie, sieć, DNS, tożsamości i pamięć masowa mogą być wspólnymi punktami awarii. Okno serwisowe wymaga planu dla pozostałych zasobów i odpowiedniej drogi powrotu.
DAXS planuje Proxmox według aplikacji i wymagań operacyjnych. Pojedynczy host z dobrymi kopiami zapasowymi może odpowiadać konkretnej potrzebie; inne środowiska wymagają właściwie zwymiarowanego zespołu HA. Decyzja wynika z rzeczywistego ryzyka awarii i wykazanego przywrócenia działania, a nie wyłącznie z liczby dostępnych serwerów.
Infrastruktura i platformy · Kopie zapasowe i odtwarzanie · Omówić cele na wypadek awarii
Źródła: Proxmox: udokumentowane wymagania HA (link zewnętrzny) · Proxmox: funkcje i możliwości odtwarzania (link zewnętrzny)