„Jakie informacje Copilot może u nas znaleźć?” Odpowiedź zaczyna się od trzech pytań: z jakiego produktu korzystacie, w jakim kontekście i z jakimi zatwierdzonymi źródłami danych?
Sama nazwa produktu nie opisuje dostępu.
Pod nazwą Copilot firmy spotykają różne usługi i sposoby użycia. Ogólny czat, praca w otwartym pliku Office, wyszukiwanie powiązane z wiedzą Microsoft 365 i dodatkowy agent korzystają z różnych dróg przepływu danych. Dlatego lista wdrożeniowa powinna określać konkretny zakres funkcji.
Microsoft zmienił też nazwy produktów: dokumentacja producenta mówi obecnie o Microsoft Copilot i Microsoft Copilot Chat, podczas gdy część interfejsów i licencji nadal używa nazwy Microsoft 365 Copilot. Przy decyzji technicznej rzeczywista funkcja jest bardziej wiarygodna niż etykieta ze starszych materiałów.
Model uprawnień zależy od jakości praw wyjściowych.
W przypadku Copilota korzystającego z firmowych danych Microsoft 365 Microsoft opisuje dostęp w granicach uprawnień użytkownika. Nie oznacza to powszechnego dostępu do wszystkich wewnętrznych plików. Nie oznacza jednak również, że każde istniejące udostępnienie jest uzasadnione biznesowo.
Od dawna niepotrzebne uprawnienie grupowe może na przykład udostępniać kalkulację większej liczbie osób, niż zamierzano. Jeśli używana usługa obejmuje to źródło, AI zmienia przede wszystkim łatwość jego odnalezienia. Przed szerokim wdrożeniem warto więc sprawdzić rzeczywiste grupy odbiorców.
Użyteczna lista wdrożeniowa zawiera konkretne drogi danych.
- Czat i wprowadzanie danych
- Jakie informacje są wpisywane, przesyłane lub jawnie wybierane jako kontekst? Pracownicy potrzebują jasnych zasad dotyczących dozwolonych kategorii danych.
- Kontekst aplikacji
- Z jakiego otwartego pliku, e-maila lub spotkania korzysta funkcja? Kontekstu aplikacji nie można utożsamiać z przekrojowym wyszukiwaniem wiedzy firmowej.
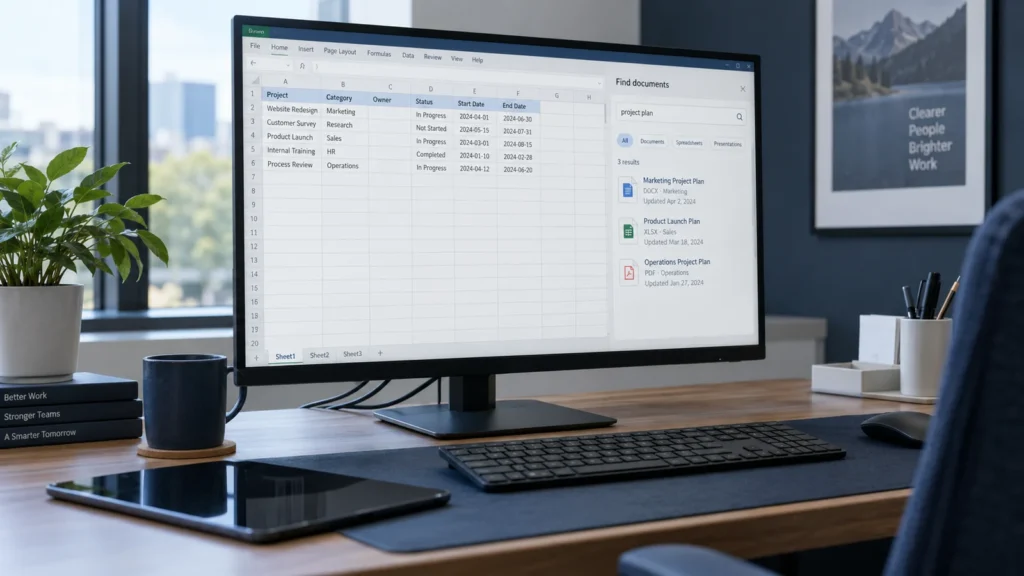
- Wyszukiwanie firmowe
- Jakie źródła SharePoint, OneDrive lub innych systemów udostępniono dokładnie tej funkcji? Jaka tożsamość i jakie uprawnienia są używane przy pobieraniu?
- Rozszerzenia
- Którzy agenci i które połączenia zewnętrzne są zatwierdzone? Dodatkowo należy sprawdzić ich uprawnienia, odbiorców danych i możliwe działania.
Jaką rolę odgrywają ograniczenia wyszukiwania?
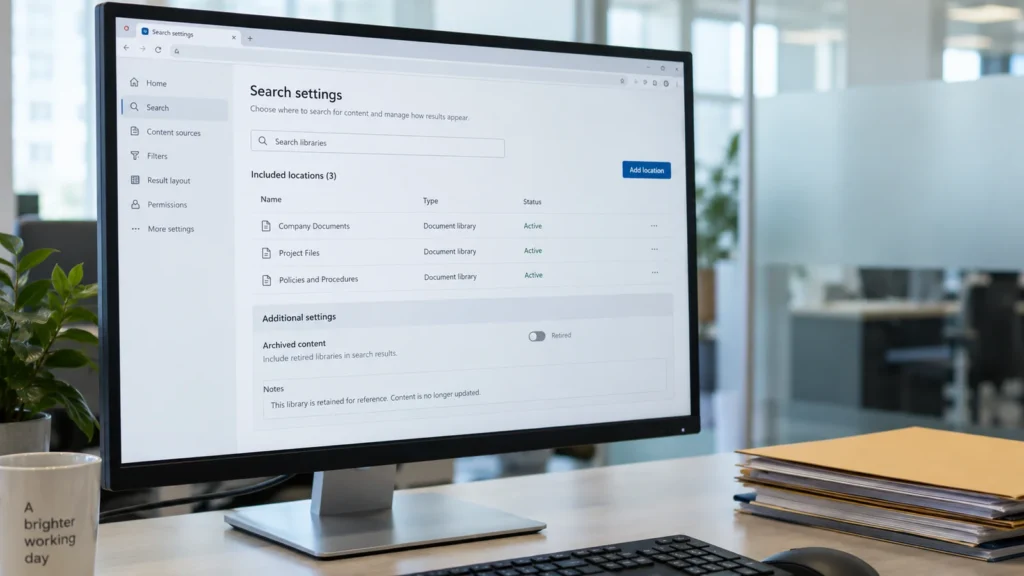
Restricted Content Discovery może ograniczać przekrojowe odkrywanie treści dla wybranych witryn SharePoint. Nie zmienia istniejących uprawnień. Zakres działania trzeba porównać z dostępem bezpośrednim, wyszukiwaniem wewnątrz witryny i już otwartymi dokumentami. Dla informacji poufnych decydujące pozostają właściwe prawa u źródła.
Nie należy opierać nowej długoterminowej architektury na starszym mechanizmie Restricted SharePoint Search: Microsoft go wycofuje, a od 31 lipca 2026 r. blokuje nowe aktywacje. To co innego niż powszechne wyłączenie wszystkich istniejących konfiguracji.
Pilotaż musi sprawdzać również niedozwolone odpowiedzi.
Dobry test nie ogranicza się do pytania o instrukcję dostępną wszystkim wewnątrz firmy. Obejmuje też sytuacje, w których pracownik nie może otrzymać poufnego źródła: bezpośrednie pytania, równoważne przeformułowania, nagłówki wyników i odebranie wcześniej przyznanego prawa.
Należy również zapisać, co merytorycznie potwierdza odpowiedź. Copilot może błędnie podsumować dozwolone źródło lub niewłaściwie uzupełnić lukę. Weryfikacja źródeł, sprawdzenie uprawnień i ocena wyniku mają różne zadania.
Od licencji do kontrolowanego użycia.
DAXS może wspólnie z Państwa IT ustalić funkcje produktu, tożsamości, źródła i scenariusze wdrożenia. Powstaje z tego pilotaż z udokumentowanymi drogami danych i sprawdzalnymi kryteriami. Nasza strona ekspercka o środowisku pracy opisuje wdrożenie i użytkowanie; Bezpieczeństwo AI pogłębia temat uprawnień i nadmiernego udostępniania.
Dokumentację producenta sprawdzono 15 października 2026 r.: Copilot Chat: ochrona i kontekst danych · Copilot: dane firmowe i uprawnienia · Restricted Content Discovery · Restricted SharePoint Search. Funkcje i licencje są ponownie sprawdzane dla konkretnego środowiska.