SPF, DKIM i DMARC ułatwiają weryfikację użycia Twojej domeny nadawcy. Pełnią różne zadania. Wspólnie pomagają systemom odbierającym odróżnić dozwolone drogi wysyłki od nadużycia domeny.

SPF: czy źródło wysyłki jest dozwolone?
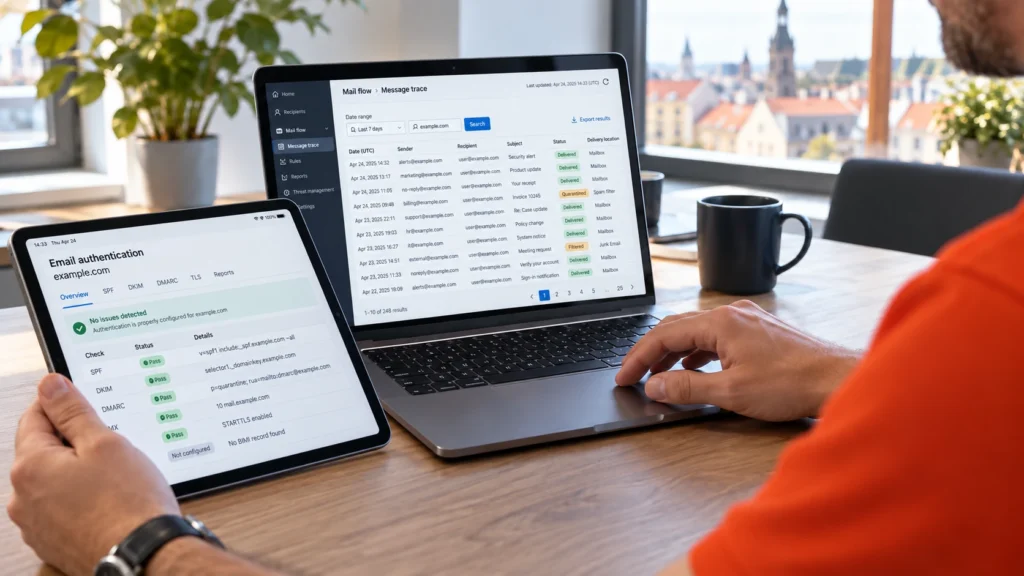
Rekord SPF wskazuje źródła wysyłki dozwolone dla domeny. Sprawdzana jest przede wszystkim domena technicznego nadawcy kopertowego, czyli MAIL FROM. Może ona różnić się od adresu nadawcy widocznego w programie pocztowym. Sam poprawny wynik SPF nie potwierdza zatem widocznej domeny From.
DKIM: czy można zweryfikować podpis?
DKIM łączy wiadomość z domeną podpisującą za pomocą podpisu kryptograficznego. Odbiorca sprawdza klucz publiczny w DNS i podpisane części wiadomości. Nie potwierdza to ani tożsamości osoby korzystającej z konta nadawcy, ani poprawności treści. Różne platformy wysyłkowe mogą używać różnych kluczy.
DMARC: czy weryfikacja odpowiada widocznej domenie?
DMARC wiąże weryfikację z domeną w widocznym polu From. Co najmniej jedna metoda musi zadziałać poprawnie i zachować wymagane dopasowanie domen: SPF lub DKIM. To dopasowanie określa się jako wyrównanie domen. Warto poprawnie skonfigurować obie metody, mimo że dla pozytywnego wyniku DMARC wystarczy jedna.
Opublikowana polityka opisuje oczekiwane postępowanie przy braku wymaganego uwierzytelnienia. Systemy odbierające uwzględniają też własną ocenę. Pozytywny wynik DMARC nie jest więc ogólnym znakiem wiarygodności wiadomości.
Zacząć od rzeczywistych dróg wysyłki
Microsoft 365 lub Google Workspace często stanowią tylko część całości. Wiadomości mogą również wysyłać newslettery, formularze stron, systemy zgłoszeń, ERP, skanery i monitoring. Najpierw inwentaryzuje się te źródła i uzgadnia je z odpowiedzialnymi osobami.
Następnie odpowiednio konfiguruje się SPF i DKIM, analizuje raporty i stopniowo testuje właściwą politykę DMARC. Przekazywanie wiadomości i listy dyskusyjne wymagają szczególnej uwagi. Pozwala to rozpoznać wpływ na prawidłową wysyłkę przed zaostrzeniem reguł.
Zachować przejrzystość zmian
Nowe platformy, dostawcy i domeny należą do tego samego procesu utrzymania. DAXS wspiera inwentaryzację, konfigurację DNS, analizę i uzgodnione wdrożenie. Zakres i bieżąca opieka są ustalane odpowiednio do Twojego środowiska.
Poznaj komunikację i usługi pocztowe · Bieżące wsparcie IT · Porozmawiaj o ochronie poczty
Podstawy techniczne: SPF – RFC7208, DKIM – RFC6376 i DMARC – RFC9989.